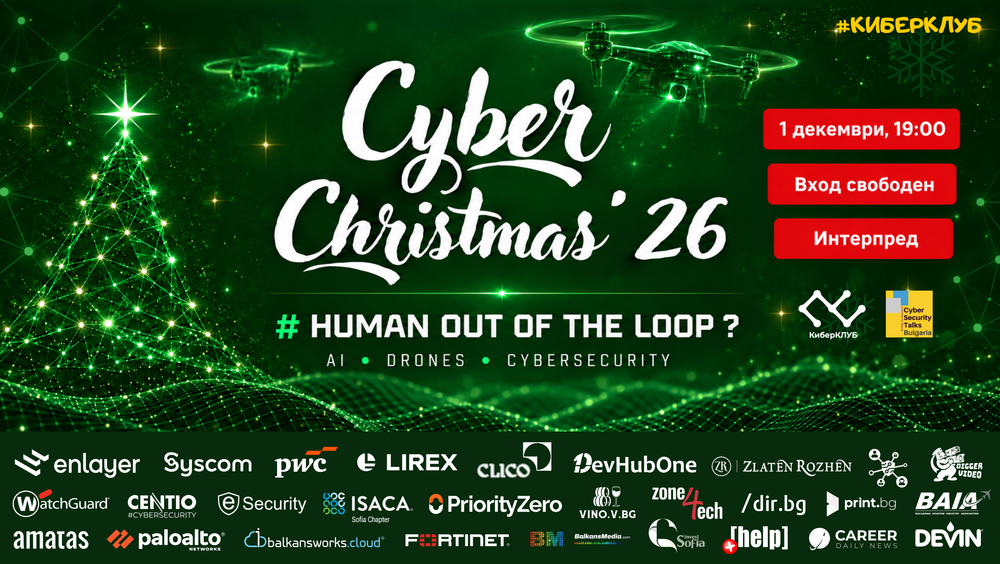
Заповядайте на Cyber Christmas '26
· Антон Пулийски
"Cyber Christmas '26 поставя провокативния въпрос HUMAN OUT OF THE LOOP?"
Бихте ли се представили на читателите на CareerDailyNews и разказали за своя професионален път и ролята си в развитието на CyberCLUB?
Ако трябва да се определя с една дума, вероятно бих избрал researcher – изследовател. Винаги ми е било интересно да разбирам как работят нещата, да експериментирам и да търся връзките между различни области. Занимавам се с информационна сигурност от 17 октомври 2005 г. – помня датата, защото тогава подписах първия си консултантски договор. През тези повече от две десетилетия интересите ми ме отведоха в различни посоки – от правото и психологията до дроновете и новите технологии. Това ми даде възможност да погледна на сигурността от различни перспективи и да осъзная колко важни са връзките между отделните дисциплини. Все повече се убеждавам, че най-интересните идеи и решения се раждат именно в пресечните точки между тях.
До голяма степен това е и философията, с която преди години създадохме КиберКЛУБ. Да събираме хора с различни знания, професии и интереси, които иначе може би никога не биха се срещнали. Защото вярвам, че мултидисциплинарността и споделянето на знания са сред най-големите ни предимства в свят, в който технологиите се развиват толкова бързо. Днес CyberCLUB е точно такава общност – неформална среда, където киберсигурността се среща с AI, дроновете, виртуалната реалност, образованието и най-вече с хората, които вярват в каузата за едно по-киберсигурно дигитално бъдеще.
Cyber Christmas '26 поставя провокативния въпрос HUMAN OUT OF THE LOOP? Защо избрахте именно тази тема и какво искате да накарате участниците да преосмислят?
Защото все по-често говорим за това какво могат технологиите, но доста по-рядко се питаме какво трябва да им позволяваме да правят. AI и автономните системи вече вземат решения, които доскоро бяха изцяло човешки. С HUMAN OUT OF THE LOOP? искаме да провокираме разговор за това къде остава човекът в този процес. И дали в стремежа си към повече автоматизация не започваме постепенно да се отказваме и от контрола, и от разбирането за случващото се.
Възможно ли е да достигнем до момент, в който изкуственият интелект ще взема решения, без човекът да разбира напълно как и защо ги взема? Къде според Вас трябва да бъде границата на тази автономност?
Всъщност в известен смисъл вече сме там. При някои AI системи дори специалистите трудно могат да обяснят защо моделът е стигнал до конкретен резултат. Според мен границата трябва да се определя от последствията. Едно е AI да ни препоръча какъв филм да гледаме, съвсем друго е да взема решения, свързани с медицинска диагноза, кредитиране или човешка безопасност. Колкото по-сериозни са възможните последствия, толкова по-важен е човешкият контрол. Лесно е да се каже, но на практика често даваме на AI повече права и самостоятелност, отколкото са му необходими. Неслучайно OWASP – международна организация, занимаваща се със сигурността на софтуера – посочва сред основните рискове при AI т.нар. Excessive Agency, или предоставянето на прекомерна самостоятелност и права на AI системите да извършват действия без достатъчен човешки контрол. Затова съветът ми е прост: ограничавайте правата на AI системите до минимално необходимите и изисквайте човешко одобрение за действия с висок риск. Защото има огромна разлика между това AI да предложи решение и да има правомощията сам да го изпълни.
Когато говорим за AI, често се фокусираме върху възможностите му. Достатъчно внимание ли отделяме на рисковете, особено когато той участва във вземането на решения с реални последствия за хората и бизнеса?
Мисля, че все още ентусиазмът изпреварва разбирането. Всички искат да внедряват AI, но не всички си задават въпроса какво може да се обърка. Виждаме как служители започват да използват AI инструменти за работа с фирмена информация, понякога без дори да се замислят къде отиват тези данни. А когато технологията започне да влияе и върху реални бизнес решения, вече не говорим просто за удобен инструмент. Трябва да мислим не само какво печелим от използването му, но и как ще управляваме риска.
Куриозно е, че в компаниите от години прилагаме принципа на минималните права – всеки служител получава достъп само до информацията и системите, които са му необходими за работата. Същевременно поради естеството на системите даваме на AI агенти достъп до цели бази данни, корпоративна кореспонденция и възможност самостоятелно да извършват действия, без да прилагаме същите ограничения. Получава се парадокс – ограничаваме правата на хората, но сме готови да дадем много повече свобода на алгоритмите. А рисковете от злоупотреба или грешка съвсем не са по-малки.
Дроновете стават все по-автономни и намират приложение в различни сфери – от индустрията и логистиката до отбраната. Кой е най-големият риск, когато човекът престане да контролира всяко тяхно действие?
Дроновете са много добър пример, защото при тях последствията от едно грешно решение могат да бъдат съвсем физически. И тук е важно да уточним, че не говорим само за летящи машини – безпилотните платформи могат да бъдат въздушни, наземни, подземни, надводни и подводни, всяка със своите специфични приложения и рискове.
Представете си автономен дрон, който получава манипулиран GPS сигнал и започва да „вижда“ местоположението си на съвсем различно място. Подобни атаки вече са демонстрирани и могат да доведат до отклоняване от маршрута или загуба на контрол. Затова киберсигурността и безопасността трябва да бъдат заложени още при проектирането на тези системи. Аз съм голям привърженик на автономните технологии, но това не означава, че човекът трябва да бъде напълно изключен от процеса. Не е необходимо да управляваме всяко движение на един дрон, но трябва да разбираме какво прави, какви са ограниченията му и кога е необходимо да се намесим. А това става с ясни правила, подходяща подготовка и ефективни механизми за човешки контрол.
Може ли една технология да бъде едновременно изключително ефективна и опасна именно защото работи без човешка намеса?
Разбира се. Автоматизацията ни позволява да правим много повече неща за много по-кратко време. Но когато нещо се обърка, тя може да умножи и последствията от грешката. Ефективността сама по себе си не е гаранция за безопасност.
AI Act поставя нови изисквания пред компаниите, които разработват и използват изкуствен интелект. Готов ли е бизнесът да поеме отговорността, която идва с тези технологии, или все още възприема регулациите предимно като административно задължение?
Мисля, че трябва да разглеждаме бизнеса на различни скорости. Има компании, които вече виждат AI като част от цялостното управление на риска, но има и такива, които все още възприемат регулациите като поредното административно задължение. Това много напомня на развитието на киберсигурността през последните години. Първоначално правим нещо, защото законът ни задължава. След това, ако сме си научили урока, започваме да го правим, защото разбираме реалната му стойност. Надявам се при AI да преминем по-бързо през този процес.
Кой според Вас носи отговорност, когато автономна AI система допусне грешка – разработчикът, компанията, която я използва, или човекът, който е одобрил решението да ѝ се довери?
От юридическа гледна точка AI не е самостоятелен правен субект, на когото можем да прехвърлим отговорността. Тя остава при хората и организациите, които разработват, внедряват и използват системата. Ако грешката е резултат от дефект в разработката, отговорността може да е на производителя. Ако произтича от неправилно внедряване, липса на контрол или използване извън предвидените ограничения – на организацията, която я използва. Разбира се, всичко зависи от конкретните обстоятелства и приложимото законодателство. Автономността на една система не трябва и не може да се превръща в начин за размиване на човешката отговорност.
Киберзаплахите се развиват с изключителна скорост. Как изкуственият интелект променя баланса между тези, които защитават системите, и тези, които се опитват да ги атакуват?
През последната година стана още по-ясно, че AI дава сериозни предимства и на двете страни. От една страна, помага на специалистите по киберсигурност да откриват заплахите по-бързо, но от друга – прави живота на киберпрестъпниците доста по-лесен.
Доскоро можехме да разпознаем много от фишинг имейлите по нескопосания превод и правописните грешки. Днес AI може да напише напълно убедително съобщение на български, при това съобразено с конкретния човек, към когото е насочено. А когато добавим възможността да се имитира нечий глас или дори образ чрез дийпфейк, вече става доста по-трудно да различим истинското от фалшивото. AI прави социалното инженерство още по-убедително и мащабно, затова проверката по независим канал става все по-важна.
Кой е най-подценяваният риск в киберсигурността днес – технологичният, организационният или човешкият фактор?
Бих посочил организационния, защото той до голяма степен определя как управляваме останалите два. Достатъчно е да погледнем колко често сериозни инциденти започват от отдавна известна уязвимост, която никой не е отстранил навреме. В много случаи технологията не е проблемът – проблемът е, че някой не е организирал правилно нейното управление.
Често казваме, че човекът е най-слабото звено в киберсигурността. Не е ли по-точно да кажем, че той може да бъде и най-силната защита, ако има необходимите знания, навици и отговорност?
Това е една от тезите, които активно защитавам в моята обучителна практика. Дори бих казал, че определението „човекът е най-слабото звено“ е доста удобно оправдание за организациите. Ако един служител отвори фишинг съобщение, веднага казваме, че човешкият фактор е виновен. Но задаваме ли си въпросите дали този човек е бил подготвен, дали е имал лесен начин да провери съобщението, дали организацията е изградила подходящите механизми за защита? Човекът може да бъде и най-силната ни защита, когато има необходимите знания, навици и среда. Затова предпочитам да говорим за изграждане на киберкултура, а не просто за обучения, които трябва да отметнем веднъж годишно.
Как трябва да се промени подготовката на служителите, така че те да не бъдат просто потребители на AI инструменти, а да разбират рисковете и да могат да преценяват кога да се доверят на технологията и кога да поставят под съмнение резултата ѝ?
Според мен трябва да спрем да разглеждаме обученията като еднократно събитие, след което отбелязваме, че служителите са обучени.
Не е необходимо всеки да разбира в детайли как работят AI моделите, но трябва да знае какви са ограниченията им и защо и как могат да грешат. Един много прост пример е да дадем на служител задача с AI, при която системата предоставя напълно убедителен, но неверен резултат. Когато човек сам открие подобна грешка, ефектът от обучението е много по-силен, отколкото ако просто му кажем, че AI може да греши.
Има ли опасност компаниите да инвестират милиони в технологии за сигурност, но да подценяват културата на сигурност сред собствените си служители?
Това всъщност се случва от години. Много по-лесно е да купиш нова система за защита, отколкото да промениш поведението и навиците на хората. И тук наблюдаваме един интересен парадокс. Докато инвестираме в сложни системи за защита, понякога забравяме за съвсем обикновени устройства, които също са свързани с интернет.
Наскоро видяхме случаи с компрометирани системи за управление на хладилници и фризери в европейски магазини. Представете си, че един хладилник, който доскоро е бил просто електроуред, вече се превръща в потенциална киберзаплаха. Именно затова сигурността не е продукт, който можеш да купиш и инсталираш. Тя е начин на мислене и управление на цялата технологична среда.
Как се променя ролята на лидерите в организациите, когато технологичните решения стават все по-сложни, а отговорността за последствията остава човешка?
Днес лидерите не могат да си позволят да не разбират технологиите, техните възможности и рисковете, които носят за организацията. Не е необходимо да бъдат технически експерти, но са длъжни да вземат информирани решения и да осигурят необходимата подготовка за справяне с инциденти. Киберустойчивостта – способността на организацията да продължи да функционира и да се възстановява след криза – вече не е просто технологичен въпрос, а пряка отговорност на ръководството.
Какво според Вас ще отличава успешните компании през следващите години – тези, които внедряват най-много AI решения, или тези, които умеят да съчетават технологичните възможности с човешката преценка?
Определено вторите. Не мисля, че броят внедрени AI инструменти ще бъде добър измерител за успех. По-важно е дали те решават реални проблеми, създават стойност и се използват разумно. В крайна сметка AI трябва да ни помага да вземаме по-добри решения, а не просто да взема повече решения вместо нас. И най-вече – да не се превръща в поредния модерен етикет, с който компаниите се опитват да впечатляват инвеститорите и обществеността, без зад него да стоят реални резултати.
Cyber Christmas събира над 600 ентусиасти и експерти от киберсигурността. Какво прави тази общност толкова важна и каква е ролята на неформалните срещи за изграждането на доверие и сътрудничество между професионалистите?
Неформалните срещи са може би най-любимата и най-ценната за мен част от КиберКЛУБ. Още от самото начало мечтаехме да създадем общност, в която всеки да се чувства на мястото си, да може свободно да общува, да задава въпроси и да споделя идеи, независимо от опита или позицията си. Винаги съм вярвал, че най-хубавото от едно събитие невинаги се случва на сцената. Понякога един разговор на чаша бира може да даде много повече от цяла конференция. А най-голямото удовлетворение за мен е да виждам как все повече хора, които са се запознали на наше събитие, впоследствие стават приятели, партньори или започват да създават инициативи заедно. Кибер Коледа е нашият начин ежегодно да отпразнуваме именно това – не просто технологиите и професионалните успехи, а хората, приятелствата и усещането, че сме част от нещо общо. Защото в крайна сметка именно хората правят КиберКЛУБ това, което е днес.
Какво Ви показва развитието на CyberCLUB – кои теми и предизвикателства все по-често обединяват хората от технологичната и киберсигурностната екосистема?
Все по-ясно виждаме, че границите между отделните технологични области изчезват. Преди години, когато говорехме за хакерски атаки, повечето хора си представяха нещо доста далечно от тях. Днес можем да говорим за уязвимости в автомобили, дронове, камери, роботи и дори хладилници. Всъщност всяко устройство, което има софтуер и комуникира с други устройства, може да се превърне в потенциална цел. И точно това е една от посоките, в които развиваме CyberCLUB – да събираме хора от различни технологични области и да търсим общите предизвикателства и решения. Да бъдем проводима среда за комуникация, която да спомогне за по-киберсигурното ни дигитално бъдеще.
Ако трябва да посочите едно умение, което всеки професионалист ще трябва да развива през следващите години, за да остане адекватен в свят на AI и автономни технологии, кое би било то?
Критичното мислене. Колкото повече готови отговори получаваме от технологиите, толкова по-важно ще става да умеем да задаваме правилните въпроси.
Какво бихте посъветвали младите хора, които искат да се развиват в киберсигурността – кои знания и качества ще им дадат най-сериозно предимство на пазара на труда?
На първо място – да бъдат любопитни и да не спират да експериментират. Киберсигурността е много по-широка област, отколкото изглежда отстрани. Не е задължително да си програмист или да се занимаваш с хардуер, за да намериш своето място в нея. Тук намират място и психолози, юристи, маркетолози и дори пилоти. Бих ги посъветвал да търсят практически опит възможно най-рано, да участват в събития и общности и да се запознават с хора от сектора. Всяка среща може да се окаже важна, дори да не го осъзнаваме в момента. Понякога един разговор може да ти даде по-ясна посока за кариерно развитие от десетки обяви за работа. Но за да се случи, първо трябва да проявиш инициативност и да излезеш от вкъщи.
И още нещо – да изберат област, която им е наистина интересна, защото в технологиите ученето продължава цял живот и е много по-лесно, когато ти носи удоволствие. А един съвсем личен съвет от мен е да не се притесняват да сменят посоката, дори когато вече са вложили години в нещо друго. Аз съм го правил поне три пъти и изобщо не изключвам да го направя пак, ако нещо ново ми стане по-интересно. В крайна сметка кариерата не е състезание по вървене в права линия. По-важно е да ти е интересно това, което правиш, и да не губиш любопитството си. Работата не трябва да е скучна. Трябва да ни предизвиква. Според мен истинското щастие е сутрин да нямаш търпение да отидеш на работа, защото обичаш това, което правиш, а вечер със същото нетърпение да се прибираш при хората, които обичаш.
И накрая – ако трябва да формулирате едно послание към бизнеса и обществото чрез темата HUMAN OUT OF THE LOOP?, какво бихте искали хората да запомнят след Cyber Christmas '26?
Че технологичният прогрес не трябва да означава автоматично отстъпление на човека от вземането на решения. AI и автономните системи ще продължат да се развиват и ще стават все по-способни. Въпросът е дали ние ще развиваме със същата скорост знанията, отговорността и способността си да ги управляваме. Защото в крайна сметка не е толкова важно колко интелигентни ще станат машините, а колко разумно ще изберем да ги използваме.
Заповядайте на 1 декември от 19:00 ч. в Интерпред, София, за да продължим този разговор заедно на Cyber Christmas ’26!
Входът е свободен след предварителна регистрация на:
https://www.eventbrite.com/e/cyber-christmas-26--tickets-2001049210054